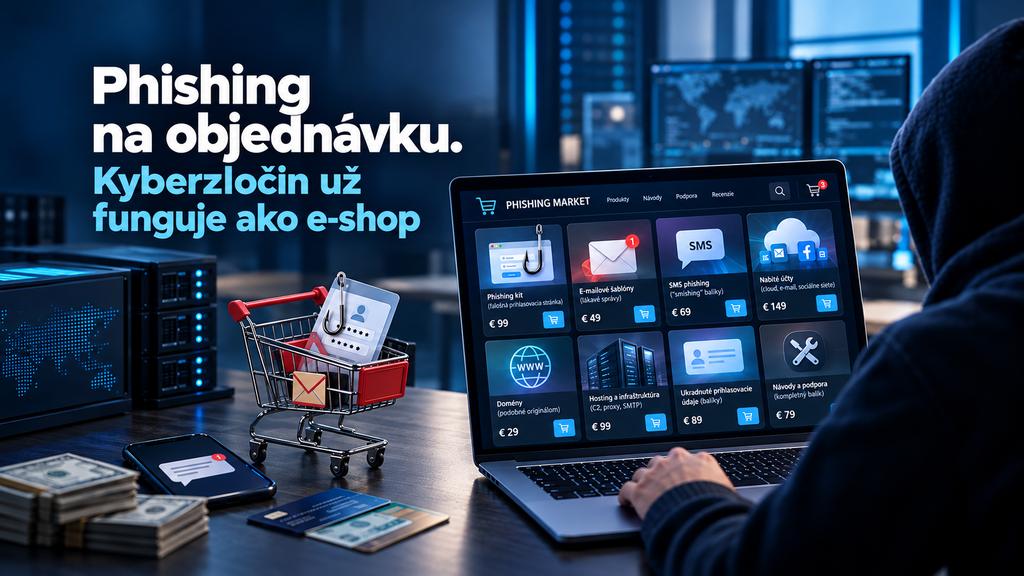
Phishing na objednávku. Kyberzločin už funguje ako e-shop
Aktualizované 16.10.2026 - Vzdelávanie
Falošná SMS o nezaplatenom mýte. E-mail o nedoručenom balíku. Výzva na prihlásenie do účtu. Za jednou krátkou správou dnes nemusí stáť jeden hacker. Môže za ňou byť celý fungujúci biznis.
Predstavte si, že chcete spustiť phishingovú kampaň.
Neviete programovať. Nemáte vlastný server. Neviete vytvoriť presvedčivú prihlasovaciu stránku ani vybudovať infraštruktúru, cez ktorú budete útok riadiť.
Kedysi by to bol problém.
Dnes si veľkú časť potrebného vybavenia môžete jednoducho kúpiť ako službu.
Hotové phishingové šablóny. Infraštruktúru. Cloudové účty. Domény. Úložisko. Technické zázemie.
Microsoft Threat Intelligence a Digital Crimes Unit 14. októbra 2026 odkryli rozsiahly čínsky hovoriaci ekosystém kyberzločinu, v ktorom jednotliví aktéri poskytovali presne takéto služby ďalším útočníkom.
Od januára 2026 pomohli phishingové kity spojené s týmto ekosystémom podľa Microsoftu rozoslať viac než miliardu phishingových e-mailov a SMS správ namierených proti viac ako 75 000 organizáciám po celom svete.
Kyberzločin ako služba
Celý model pripomína bežný dodávateľský reťazec. Jeden aktér zabezpečí infraštruktúru. Ďalší vytvorí phishingový nástroj. A niekto iný si ho kúpi a začne útočiť.
Microsoft označuje nelegálny trh YAM Store ako Storm-3119. Ten poskytoval ďalším zločincom kompromitované alebo podvodne získané cloudové prostredia Microsoft a Google.
Šablóny napodobňovali známe značky a organizácie vrátane finančných služieb, zdravotníctva, dopravy, polície či štátnych inštitúcií. Útočník tak nemusí od začiatku vytvárať falošnú stránku banky, úradu alebo kuriérskej spoločnosti. Použije hotový nástroj. Prispôsobí ho cieľu.
A môže začať zbierať prihlasovacie údaje, platobné informácie alebo ďalšie citlivé údaje.
Microsoft uvádza, že služby tohto ekosystému boli využívané pri útokoch vo viac než 150 krajinách.
Dôveryhodná adresa ešte nemusí znamenať dôveryhodný obsah
YAM Store však neposkytoval iba phishingové stránky.
Útočníkom predával aj prístup k kompromitovaným alebo podvodne vytvoreným prostrediam Microsoft a Google.
Microsoft pri vyšetrovaní zistil zneužívanie prostredí Microsoft 365 či Azure for Education a využívanie SharePointu a OneDrive ako úložiska pre ďalšie kriminálne aktivity.
A to je dôležitý detail. Pri podvodoch sme si zvykli hľadať zvláštne domény a podozrivé adresy.
Útočník však môže časť svojej infraštruktúry ukryť aj do služieb, ktoré organizácie používajú každý deň. To, že odkaz smeruje na známu cloudovú službu, preto ešte automaticky neznamená, že obsah za ním je bezpečný.
Keď si útočník vytvorí aj vlastnú „organizáciu“
Microsoft počas vyšetrovania zaznamenal ešte sofistikovanejší postup.
Storm-3119 nevstupoval iba do existujúcich cloudových prostredí.
V niektorých prípadoch vytváral falošné organizácie spolu s webovou prezentáciou, aby pôsobili legitímne a mohli získať cloudové prostredia. Microsoft uvádza, že pri jednej z takýchto fiktívnych organizácií bol obsah pravdepodobne vytvorený pomocou umelej inteligencie a doplnený dokumentáciou, ktorá mala podporiť jej dôveryhodnosť. Útok tak už nemusí začínať iba falšovaním jedného e-mailu. Útočník si môže vytvoriť: webovú stránku, identitu organizácie, cloudové prostredie, phishingové stránky, a následne ich ponúknuť ďalším zločincom.
Podvod dostáva vlastné technické zázemie, distribúciu aj zákazníkov.
Prečo potom dostávame toľko phishingu?
Možno aj preto, že jeho výroba sa industrializovala.
To, čo kedysi vyžadovalo vlastné technické znalosti a infraštruktúru, dnes môže byť rozdelené medzi viacero špecializovaných aktérov. Jeden získava cloudové účty. Druhý prevádzkuje infraštruktúru. Tretí vyvíja phishingové kity. Štvrtý si službu kúpi a pošle tisíce alebo milióny správ.
Výsledok vidí používateľ ako jednu obyčajnú SMS:
„Vaša zásielka nemohla byť doručená.“
Alebo:
„Evidujeme neuhradenú pokutu.“
Alebo:
„Pre zachovanie účtu sa prihláste.“
Za jednoduchou správou pritom môže stáť pomerne rozsiahly ekosystém.
Alebo schválil prístup.
Čo z toho vyplýva pre organizácie?
Jedna z najdôležitejších lekcií je jednoduchá:
Nehodnoťte správu iba podľa toho, ako profesionálne vyzerá.
Dnešný phishing môže mať správne logo, dobrú slovenčinu, presvedčivú grafiku a využívať legitímne cloudové služby. Pri neočakávanej výzve na prihlásenie, zaplatenie alebo zadanie údajov preto overujte požiadavku iným spôsobom. Namiesto odkazu zo správy otvorte známu oficiálnu stránku.
Ak vás údajne kontaktuje organizácia, použite kontakt z jej oficiálneho webu. A pri pracovných účtoch nahláste podozrivú správu podľa pravidiel vašej organizácie.
Pre bezpečnostné tímy je zároveň dôležité sledovať neobvyklé prihlasovania, kompromitované účty, podozrivú aktivitu v cloudových službách a zneužívanie legitímnych platforiem na šírenie škodlivého obsahu.
Za jednou SMS môže byť celý biznis
Kyberzločin sa mení na službu. A najväčším problémom už nemusí byť iba to, koľko schopných hackerov existuje. Ale ako jednoducho si dnes môže schopnosti hackera kúpiť niekto iný.
Zdroj: Microsoft Threat Intelligence z 14. októbra 2026: The hidden network: Inside the phishing infrastructure ecosystem powering global cybercrime