Moderný kybernetický útok nemusí vyzerať ako podvod. Niekedy môže vyzerať ako veľmi dobrá pracovná príležitosť.
Aktualizované 09.10.2026 - Vzdelávanie
Príde vám zaujímavá pracovná ponuka. Firma pôsobí dôveryhodne. Vyplníte dotazník a dostanete praktickú úlohu, ktorá zodpovedá vašej profesii.
Otvoríte projekt, aby ste ukázali, čo viete.
Čo ak však práve toto bola skutočná úloha útočníka?
Výskumníci Unit 42 zo spoločnosti Palo Alto Networks 6. októbra 2026 zverejnili analýzu kampane Blinder Tunnel, pri ktorej útočníci vytvorili celý falošný náborový proces. Cieľom bol pracovník z oblasti kritickej infraštruktúry v Iraku, pravdepodobne softvérový inžinier. Unit 42 s vysokou mierou istoty pripisuje aktivitu aktérovi napojenému na Irán. Nejde o zdokumentovaný útok na Slovensko.
Najprv si získajú vašu dôveru
Útočníci sa vydávali za pracovníkov IT oddelenia Dubai Airports a cieľu ponúkli pracovnú pozíciu vo vývoji softvéru.
Celý proces pôsobil profesionálne.
Uchádzač mal najskôr nainštalovať aplikáciu s názvom Dubai Airport Careers, ktorá otvorila falošný kariérny portál. Po prihlásení nasledoval desaťotázkový HR dotazník s bežnými otázkami o pracovných skúsenostiach, silných stránkach či zvládaní stresu.
A práve tu je dôležitý detail.
Táto časť nebola škodlivá.
Jej úlohou bolo najmä vytvoriť dôveryhodný dojem a znížiť ostražitosť obete.
Útok teda nezačal škodlivým kódom.
Začal budovaním dôvery.
Potom prišla „praktická úloha“
V ďalšej fáze dostal uchádzač domácu úlohu na preverenie programátorských schopností.
V archíve sa nachádzal projekt v jazyku C# pre Microsoft Visual Studio a súbor s pokynmi, ktorý uchádzača dokonca oslovoval menom.
Úloha vyzerala úplne legitímne: nájsť chybu v programe a opraviť ju.
Chyba tam skutočne bola. Lenže skutočná pasca sa skrývala inde.
Útočníci upravili konfiguračný súbor projektu .csproj tak, aby sa škodlivý kód mohol spustiť už pri načítaní projektu do Visual Studia – ešte predtým, ako používateľ projekt skompiloval alebo spustil.
Uchádzač teda mohol pokojne čítať zadanie a hľadať chybu v kóde. Na pozadí sa už však mohol rozbiehať útok.
Nemusel kliknúť na „spustiť škodlivý súbor“. Stačilo otvoriť projekt, ktorý považoval za súčasť pracovného pohovoru.
Keď legitímne nástroje pracujú pre útočníka
Útok pokračoval technikami, ktoré umožnili škodlivému kódu bežať v dôveryhodne pôsobiacich procesoch systému.
Výskumníci identifikovali napríklad AppDomainManager hijacking či DLL sideloading.
Ich názvy si netreba pamätať. Podstatná je myšlienka:
útočník sa snaží využiť legitímne nástroje tak, aby jeho aktivita vyzerala čo najmenej podozrivo.
Výsledkom bolo nasadenie škodlivých komponentov vrátane ShelbyLoader V2, ktoré mohli umožniť získavanie informácií o napadnutom zariadení a ďalšiu komunikáciu s infraštruktúrou útočníka.
A kde sa útočník ukryl? Na GitHube.
Ani komunikácia napadnutého zariadenia nemusela na prvý pohľad vyzerať nebezpečne.
Útočníci využívali GitHub – legitímnu a bežne používanú platformu, s ktorou zariadenia vývojárov prirodzene komunikujú. Malvér používal GitHub API na získavanie ďalších komponentov a informácií potrebných pre svoju činnosť. Ako záložný mechanizmus dokázal získavať zašifrované údaje aj z komentárov v GitHub Issues. Ide o príklad techniky označovanej ako living off the cloud.
Po ľudsky?
Útočník sa nesnaží komunikovať iba cez nápadne podozrivý server.
Schová svoju komunikáciu medzi služby, ktoré organizácia používa každý deň.
A tým môže byť jej odhalenie výrazne ťažšie. Útok, ktorý vyzeral ako príležitosť Práve to robí Blinder Tunnel zaujímavým. Nebola to jedna podozrivá správa s prílohou.
Útočníci vytvorili celý príbeh:
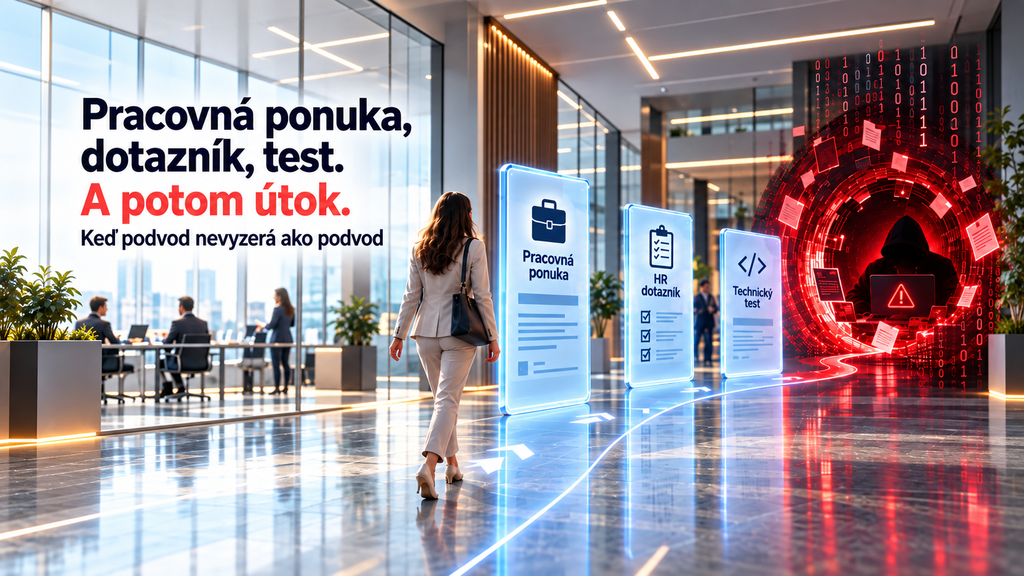
pracovná ponuka → kariérny portál → HR dotazník → odborná úloha → škodlivý projekt.
Každý ďalší krok zvyšoval dôveryhodnosť toho predchádzajúceho.
A škodlivá časť prišla až vo chvíli, keď obeť mala dostatok dôvodov veriť, že komunikuje so skutočným zamestnávateľom. To je sociálne inžinierstvo v oveľa sofistikovanejšej podobe.
Na čo si dať pozor?
Pracovná ponuka samozrejme sama osebe nie je dôvodom na podozrenie.
Zvýšenú pozornosť si však zaslúži situácia, keď od vás neznámy recruiter požaduje inštaláciu aplikácie, otvorenie archívu či projektu z externého zdroja alebo spustenie kódu na vašom zariadení.
Pravosť ponuky si overte nezávisle od kontaktu, ktorý vás oslovil – napríklad cez oficiálnu kariérnu stránku spoločnosti alebo známe kontaktné údaje.
A pri práci s cudzím kódom platí podobné pravidlo ako pri prílohách:
„Je to iba projekt“ neznamená „je to bezpečný projekt“.
Organizácie by zároveň mali myslieť na ochranu vývojárskych prostredí, obmedzenie oprávnení a monitorovanie neobvyklého správania legitímnych nástrojov a cloudových služieb.
Keď podvod nevyzerá ako podvod
Dlho sme sa učili rozpoznávať kybernetické útoky podľa chýb. Zlá slovenčina. Podozrivá adresa. Neznáma príloha. Naliehavá požiadavka. Moderný sociálny inžiniering však môže vyzerať úplne inak.
Môže byť premyslený. Personalizovaný. Odborný.
A môže trvať niekoľko krokov, kým sa vôbec objaví niečo škodlivé. Preto možno najdôležitejšia lekcia z kampane Blinder Tunnel neznie technicky:
Moderný kybernetický útok už nemusí vyzerať ako podvod. Môže vyzerať ako príležitosť.