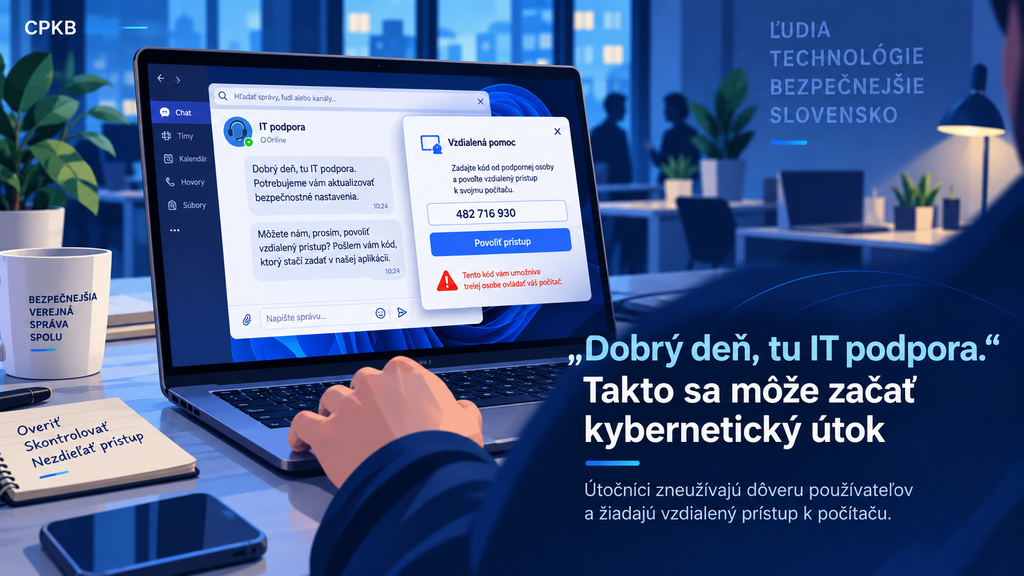
„Dobrý deň, tu IT podpora.“ Takto sa môže začať kybernetický útok
Aktualizované 16.09.2026 - Rôzne
Útočníci môžu zneužiť Microsoft Teams aj dôveru používateľov. Namiesto škodlivej prílohy si vypýtajú prístup k počítaču priamo.
Predstavte si bežný pracovný deň. Cez Microsoft Teams vás kontaktuje údajná IT podpora.
„Potrebujeme vám aktualizovať bezpečnostné nastavenia.“
Stačí spustiť vzdialenú pomoc, zadať kód a potvrdiť prístup. A problém, ktorý mala IT podpora vyriešiť, sa práve začal.
Keď prístup povolí používateľ
Microsoft upozornil na útoky, pri ktorých sa útočníci vydávajú za pracovníkov IT podpory alebo helpdesku.
Ich cieľom je presvedčiť používateľa, aby im sám povolil vzdialený prístup k zariadeniu. Ako dôvod môžu uviesť aktualizáciu, problém s účtom alebo hrozbu jeho zablokovania.
Po získaní prístupu môže útočník zariadenie ovládať, spúšťať príkazy a pokúsiť sa dostať aj k ďalším systémom organizácie.
Kompromitácia jedného počítača tak nemusí zostať problémom jedného používateľa.
Najskôr overiť, potom povoliť
Samotný fakt, že vás niekto kontaktuje cez Teams, ešte nepotvrdzuje jeho identitu.
Zvýšte pozornosť najmä vtedy, ak vás niekto neočakávane žiada:
- povoliť vzdialené ovládanie zariadenia,
- spustiť Quick Assist alebo podobný nástroj,
- zadať kód na pripojenie,
- poskytnúť prihlasovacie údaje,
- alebo konať okamžite pod hrozbou zablokovania účtu.
Neočakávanú požiadavku si vždy overte cez známy interný kontakt na IT podporu.
Ak máte pochybnosti, komunikáciu ukončite a obráťte sa priamo na svoj helpdesk.
Dôvera je súčasťou kybernetickej bezpečnosti
Hrozba nemusí začínať podozrivým e-mailom ani škodlivou prílohou. Môže prísť cez telefonát, chat, Teams alebo legitímny nástroj vzdialenej podpory.
Preto si pri neočakávanej žiadosti o prístup položte jednoduchú otázku:
Viem naozaj, komu práve dávam prístup k svojmu počítaču?